آنچه در این مقاله میخوانیم
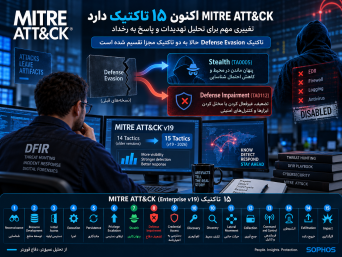
چرا MITRE تاکتیک Defense Evasion را به دو بخش تقسیم کرد؟
Defense Evasion در نسخههای قبلی ATT&CK رفتارهای بسیار متفاوتی را در یک دسته قرار میداد.
در یک سناریو، مهاجم تلاش میکند فعالیت خود را طوری انجام دهد که ابزارهای امنیتی متوجه آن نشوند.
در سناریوی دیگر، مهاجم مستقیماً ابزار امنیتی، سرویس ثبت Log یا Firewall را غیرفعال میکند.
از دید تیم پاسخ به رخداد، این دو رفتار یکسان نیستند.
وقتی مهاجم پنهان میشود، تحلیلگر باید دنبال ردپاهای کوچک و غیرعادی در فایلسیستم، حافظه، Event Logها یا Timeline بگردد.
وقتی مهاجم ابزار دفاعی را از کار میاندازد، تیم امنیت باید سریعاً مشخص کند مهاجم کدام کنترل امنیتی را تغییر داده، چه زمانی این کار را انجام داده و پس از آن چه بخشهایی از دید تیم امنیت خارج شدهاند.
Sophos این تفاوت را بهصورت عملی برای متخصصان DFIR بررسی کرده است.
تاکتیک Stealth در MITRE ATT&CK چیست؟
Stealth با شناسه TA0005 رفتارهایی را شامل میشود که مهاجم برای کاهش احتمال شناسایی خود انجام میدهد.
هدف اصلی در این مرحله از کار انداختن ابزارهای امنیتی نیست؛ مهاجم تلاش میکند در محیط موجود کمتر جلب توجه کند.
نمونههایی از رفتار Stealth
مهاجمان میتوانند از تکنیکهایی مانند موارد زیر استفاده کنند:
- تغییر Timestamp فایلها یا Timestomping
- مخفیکردن داده در Alternate Data Streams
- Obfuscation یا کدگذاری فایل و دستورات
- Software Packing
- Masquerading و شبیهسازی فایل یا Process مخرب با نمونه قانونی
- مخفیکردن فایلها و Artifactها
- Process Injection
- حذف یا تغییر برخی نشانههای فعالیت
MITRE در نسخه v19 بسیاری از تکنیکهای مرتبط با مخفیسازی، Indicator Removal، Masquerading، Process Injection و Obfuscated Files را در ساختار جدید Stealth قرار داده است.
Defense Impairment چیست؟
تاکتیک Defense Impairment با شناسه TA0112 به اقداماتی مربوط میشود که مهاجم برای کاهش توان دفاعی سازمان انجام میدهد.
در این سناریو، مهاجم فقط تلاش نمیکند دیده نشود؛ او مستقیماً دید و قابلیت دفاعی تیم امنیت را کاهش میدهد.
نمونه رفتارهای Defense Impairment
برای مثال مهاجم میتواند:
- Windows Event Logها را پاک کند.
- Antivirus یا EDR را غیرفعال کند.
- تنظیمات Windows Defender را تغییر دهد.
- Firewall میزبان یا شبکه را دستکاری کند.
- سرویس امنیتی را متوقف کند.
- سیستم ثبت Log را غیرفعال کند.
- تنظیمات احراز هویت را تغییر دهد.
- کنترلهای امنیتی Cloud را تضعیف کند.
- Conditional Access را تغییر دهد.
- ابزارهای امنیتی را حذف یا Modify کند.
MITRE در v19 تکنیکهای جدیدی مانند Disable or Modify Tools، Disable or Modify System Firewall، Downgrade Attack، Safe Mode Boot و Exploitation for Defense Impairment را نیز معرفی کرده است
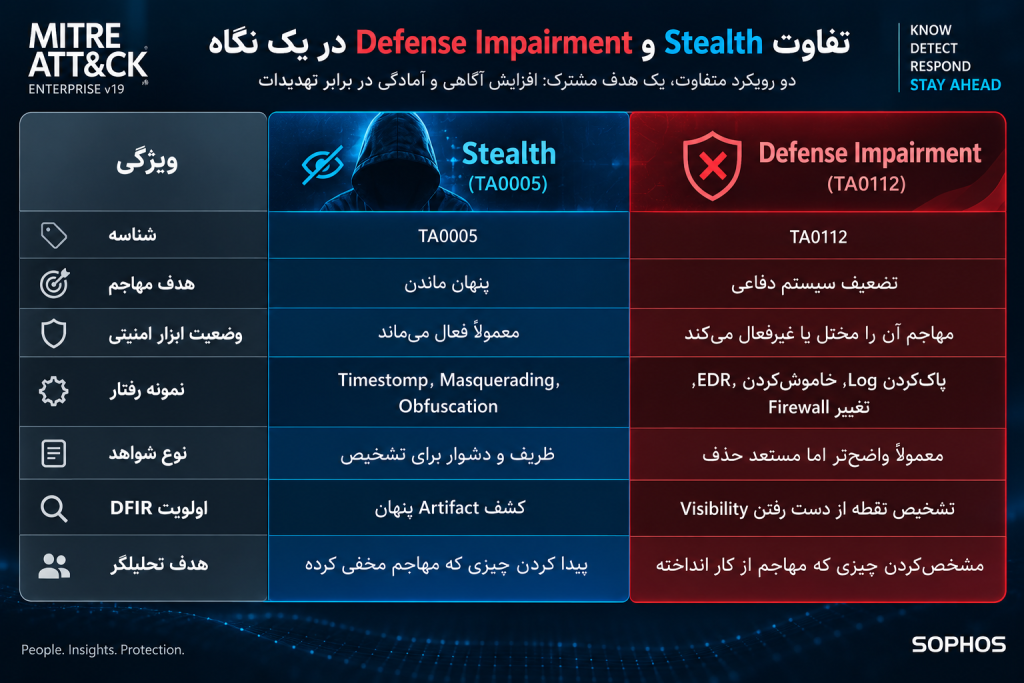
این تفکیک به تیم امنیت اجازه میدهد هنگام Incident Response سریعتر تشخیص دهد که مهاجم فقط تلاش کرده فعالیت خود را مخفی کند یا عمداً قابلیت مشاهده و دفاع سازمان را کاهش داده است.
Stealth در محیط Cloud و Identity چه شکلی دارد؟
تحلیل حملات مدرن فقط به Endpoint محدود نمیشود.
مهاجمان امروزی میتوانند داخل سرویسهای Cloud، Identity Providerها و SaaS فعالیت کنند و بدون اجرای Malware روی یک سیستم، مدت زیادی در محیط باقی بمانند.
Stealth در Identity
مهاجم ممکن است از موارد زیر استفاده کند:
- Session Token سرقتشده
- Account معتبر
- OAuth Consent
- Session فعال کاربر
- Sign-in ظاهراً قانونی
در چنین شرایطی شاید هیچ فایل مخرب یا Event مشکوک واضحی روی Endpoint وجود نداشته باشد.
Defense Impairment در Cloud
در مقابل، مهاجم ممکن است:
- Conditional Access را غیرفعال کند.
- Alert Policy را تغییر دهد.
- Cloud Logging را خاموش کند.
- Audit Policy را دستکاری کند.
- ابزار امنیتی Cloud را غیرفعال کند.
به همین دلیل تیم DFIR باید در کنار Endpoint Artifactها، Sign-in Log، Unified Audit Log، Cloud Telemetry و Identity Logها را نیز تحلیل کند.
جدول کامل راهنمای DFIR برای ۱۵ تاکتیک MITRE ATT&CK
Sophos برای ساخت یک رویکرد عملی، هر مرحله ATT&CK را با دو سؤال مهم بررسی میکند:
مهاجم چه شواهدی از خود باقی گذاشته است؟
و:
با چه ابزارهایی میتوان این شواهد را تحلیل کرد؟
جدول زیر نسخه فارسی و بازطراحیشده این راهنمای عملی است.
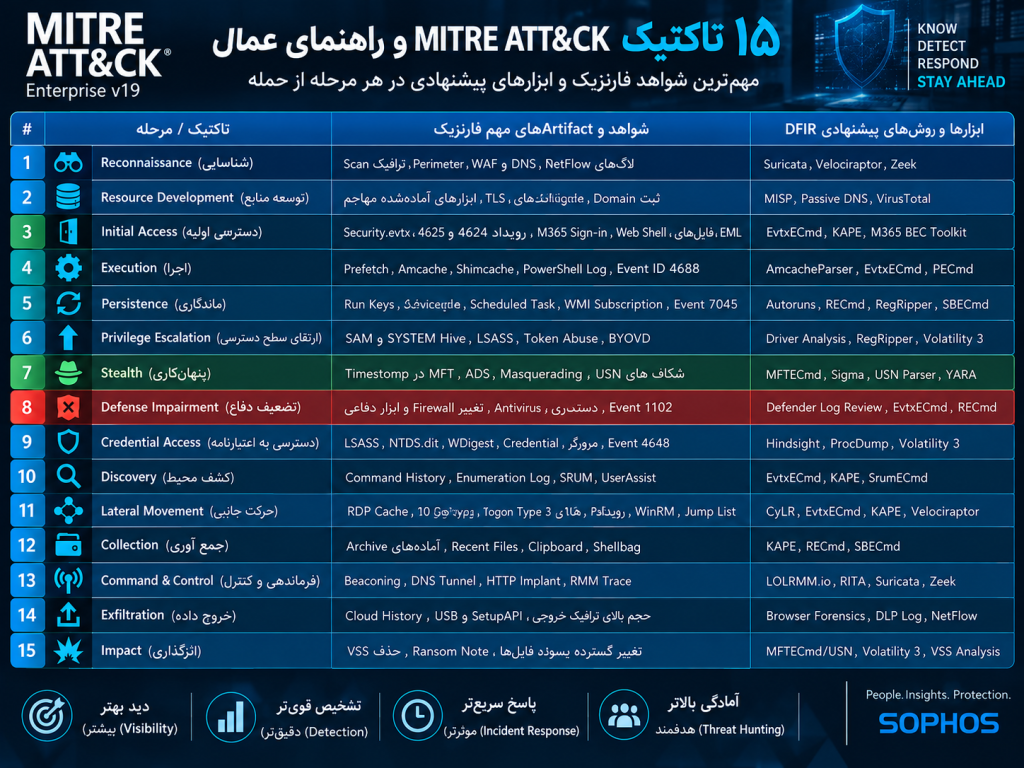
ابزارهایی که تقریباً در تمام مراحل کاربرد دارند
برخی ابزارها فقط به یک مرحله ATT&CK محدود نمیشوند.
KAPE و Velociraptor برای جمعآوری سریع Artifact و Triage کاربرد زیادی دارند.
Plaso میتواند برای ایجاد Super Timeline به تیم پاسخ به رخداد کمک کند.
همچنین ابزارهایی مانند Sigma، YARA و ATT&CK Navigator برای Detection Engineering، Threat Hunting و بررسی Coverage بسیار مفید هستند.
چرا Artifactها برای DFIR اهمیت زیادی دارند؟
یکی از نکات مهم در رویکرد Sophos این است که تیم امنیت فقط نباید منتظر Alert بماند.
Alert به تحلیلگر میگوید احتمالاً اتفاقی رخ داده است؛ اما Artifactها اطلاعات دقیقتری در اختیار او قرار میدهند.
با بررسی Artifactها میتوان به پرسشهایی مانند این موارد پاسخ داد:
- مهاجم چه زمانی وارد محیط شد؟
- اولین سیستم آلوده کدام بود؟
- مهاجم از چه Accountهایی استفاده کرد؟
- چه سیستمهایی را تحت تأثیر قرار داد؟
- آیا مهاجم Credential سرقت کرده است؟
- آیا حرکت جانبی رخ داده است؟
- آیا مهاجم دادهای از سازمان خارج کرده است؟
- کدام ابزارهای امنیتی را تغییر داده یا غیرفعال کرده است؟
این مدل را میتوان Artifact-First DFIR نامید؛ یعنی تحلیلگر پیش از وابستگی کامل به Alertها، شواهد باقیمانده در سیستم را بررسی میکند.
چند نمونه از کاربرد Artifact-First در Incident Response
Sophos بر اساس تجربه تیم Incident Response خود چند الگوی مهم را مطرح میکند.
سوءاستفاده از Session پس از MFA
اگر مهاجم Session معتبر کاربر را سرقت کند، MFA لزوماً جلوی ادامه فعالیت او را نمیگیرد.
در چنین پروندهای، ترکیب Sign-in Artifactها، Host Telemetry و Timeline میتواند رفتار غیرعادی را نشان دهد.
حمله باجافزاری
در مرحله Impact معمولاً نشانههایی مانند موارد زیر ظاهر میشوند:
- تغییر گسترده پسوند فایلها
- ایجاد Ransom Note
- حذف Shadow Copy
- تغییر فایلها در حجم بالا
تحلیل این Artifactها میتواند Timeline حمله را حتی زمانی که ابزار امنیتی دیر Alert داده است مشخص کند.
تغییر MITRE ATT&CK چه تأثیری بر Detection Engineering دارد؟
سازمانهایی که ATT&CK را فقط بهعنوان یک نمودار آموزشی استفاده میکنند، تغییر زیادی احساس نمیکنند.
اما تیمهایی که تاکتیکهای ATT&CK را داخل موارد زیر پیادهسازی کردهاند باید ساختار خود را بازبینی کنند:
- SIEM Detection Rules
- EDR Rules
- Threat Hunting Queries
- Purple Team Mapping
- SOC Dashboard
- Detection Coverage
- Incident Response Playbook
- گزارشهای امنیتی
نکته بسیار مهم این است که TA0005 همچنان وجود دارد اما اکنون مفهوم Stealth را نمایش میدهد. بنابراین نباید همه Ruleهای قدیمی Defense Evasion را فقط با تغییر نام به Stealth منتقل کرد.
هر Technique باید بر اساس Mapping جدید MITRE بررسی شود؛ بعضی Techniqueها به Stealth و برخی به Defense Impairment منتقل شدهاند. پروژه Elastic Detection Rules نیز برای هماهنگی با v19 مجبور شد صدها Rule مرتبط با Defense Evasion را بازبینی کند.
تیمهای SOC و DFIR اکنون چه کاری باید انجام دهند؟
۱. Detection Ruleها را دوباره Tag کنید
تمام Detectionهایی که هنوز از Defense Evasion استفاده میکنند بررسی کنید.
هر Rule را بر اساس Technique جدید به یکی از دو بخش زیر منتقل کنید:
Stealth
یا
Defense Impairment
۲. Collection Strategy را آزمایش کنید
فقط داشتن Detection کافی نیست.
تیم امنیت باید بررسی کند آیا هنگام Incident میتواند Artifactهای موردنیاز هر مرحله را سریع جمعآوری کند یا خیر.
برای مثال بررسی کنید:
- Event Logها کامل هستند؟
- EDR Telemetry نگهداری میشود؟
- DNS Log دارید؟
- Cloud Sign-in Log در دسترس است؟
- Firewall Log ذخیره میشود؟
- Endpoint Artifactها را سریع میتوانید جمعآوری کنید؟
۳. Runbookهای Incident Response را بهروزرسانی کنید
Artifactهای کلیدی هر مرحله را وارد:
- Triage Runbook
- Incident Response Playbook
- Threat Hunting Checklist
- Compromise Assessment Template
کنید.
در زمان Incident نباید تحلیلگر تازه تصمیم بگیرد چه دادهای نیاز دارد؛ تیم امنیت باید از قبل Collection Plan مشخصی داشته باشد.
MITRE ATT&CK v19 چه تغییر مهمی ایجاد کرده است؟
MITRE با جداکردن Stealth از Defense Impairment یک مرز مفهومی واضحتر ایجاد کرده است.
اکنون تحلیلگر میتواند بین دو سؤال تفاوت قائل شود:
مهاجم چگونه خودش را مخفی کرد؟
و:
مهاجم چگونه سیستم دفاعی ما را تضعیف کرد؟
این تفاوت برای SOC، Threat Hunting و DFIR اهمیت زیادی دارد؛ زیرا هر رفتار Artifact متفاوت، Detection متفاوت و اولویت پاسخگویی متفاوتی ایجاد میکند.
جمعبندی
MITRE ATT&CK v19 یکی از مهمترین تغییرات ساختاری سالهای اخیر این چارچوب را معرفی کرده است.
تاکتیک Defense Evasion به دو بخش Stealth (TA0005) و Defense Impairment (TA0112) تقسیم شده و Enterprise Matrix اکنون شامل ۱۵ تاکتیک است. MITRE این تغییر را در نسخه v19 که در ۲۸ آوریل ۲۰۲۶ منتشر شد، بهصورت رسمی اعمال کرد.
Stealth رفتارهایی را پوشش میدهد که مهاجم برای مخفی ماندن انجام میدهد، در حالی که Defense Impairment روی اقداماتی تمرکز دارد که امنیت، Visibility یا کنترلهای دفاعی سازمان را مختل میکنند.
برای تیمهای SOC و DFIR، بهترین اقدام فقط تغییر نام Tagها نیست. سازمانها باید Detection Mapping، Collection Strategy، Playbookها، Threat Hunting و Artifact Collection خود را نیز با ساختار جدید هماهنگ کنند.
در نهایت، یک رویکرد قوی DFIR نباید فقط به Alertها متکی باشد. Alert نقطه شروع بررسی است؛ اما Artifactها مشخص میکنند چه اتفاقی افتاده، چه زمانی رخ داده، مهاجم تا کجا پیش رفته و چه بخشهایی از سازمان تحت تأثیر قرار گرفتهاند.
منبع اصلی: Sophos – The Frontlines / DFIR
منبع تکمیلی و مرجع چارچوب: MITRE ATT&CK v19