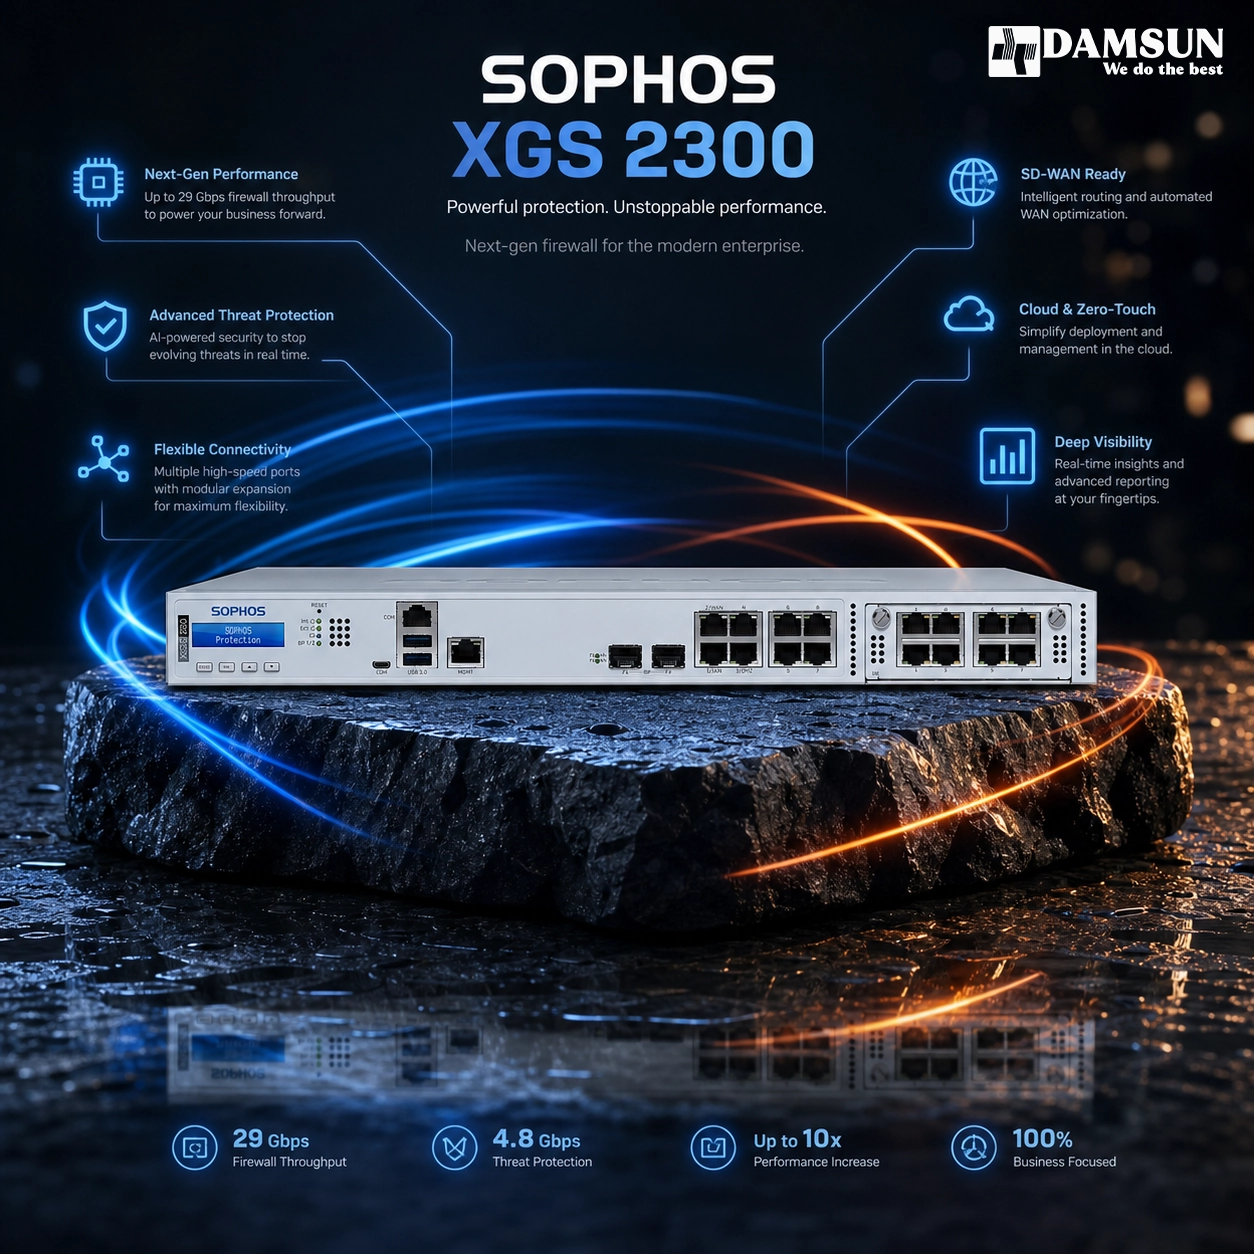
فایروال سوفوس XGS 2300

فایروال سوفوس XGS 2300

فایروال سوفوس XGS 2300

مشخصات محصول:

ضمانت خدمات پس از فروش

گارانتی شرکت مهندسی دمسان رایانه

لطفا برای اطلاع از قیمت تماس بگیرید

021-42621

درباره محصول

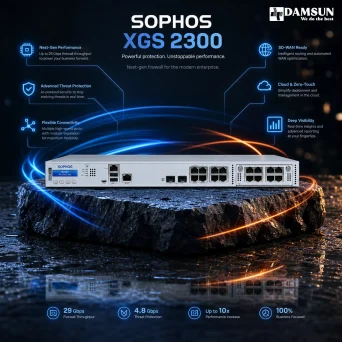
فایروال سوفوس XGS 2300

فایروال سوفوس XGS 2300؛ امنیت و کارایی برای شبکه‌های سازمانی

فایروال سوفوس XGS 2300 با بهره‌گیری از معماری Xstream، به سازمان‌ها در مدیریت ترافیک و محافظت از شبکه در برابر تهدیدات سایبری کمک می‌کند. این دستگاه امکاناتی مانند بازرسی ترافیک رمزنگاری‌شده، کنترل برنامه‌ها و پیشگیری از نفوذ را در اختیار مدیران شبکه قرار می‌دهد.

با رشد سازمان‌ها، تعداد کاربران همزمان و حجم تبادل داده افزایش می‌یابد. در چنین شرایطی، انتخاب یک فایروال سازمانی متناسب با پهنای باند و سرویس‌های امنیتی موردنیاز، برای حفظ امنیت و عملکرد شبکه اهمیت دارد.

فایروال سوفوس XGS 2300 چگونه ترافیک شبکه را مدیریت می‌کند؟

این مدل از پردازنده اصلی و پردازنده اختصاصی Xstream Flow Processor برای پردازش ترافیک استفاده می‌کند. معماری آن امکان شتاب‌دهی به جریان‌های واجد شرایط را فراهم می‌سازد تا منابع پردازنده اصلی برای بازرسی‌های امنیتی در دسترس باشند.

این ساختار برای شبکه‌هایی با کاربران متعدد و برنامه‌های سازمانی متنوع کاربرد دارد. بااین‌حال، عملکرد نهایی دستگاه به نوع ترافیک، تنظیمات امنیتی و میزان بازرسی ارتباطات رمزنگاری‌شده بستگی دارد.

قابلیت‌های کلیدی فایروال سوفوس XGS 2300

معماری Xstream و شتاب‌دهی سخت‌افزاری

معماری Xstream با هدف بهبود پردازش ترافیک و استفاده بهینه از منابع سخت‌افزاری طراحی شده است. پردازنده اختصاصی این معماری، جریان‌های قابل شتاب‌دهی را از مسیر سریع عبور می‌دهد و بخشی از بار پردازشی را از دوش پردازنده اصلی برمی‌دارد.

این رویکرد به مدیریت بهتر منابع دستگاه کمک می‌کند؛ به‌ویژه زمانی که چندین برنامه و سرویس به‌صورت همزمان در شبکه فعال هستند.

بازرسی ترافیک رمزنگاری‌شده با TLS Inspection

رمزنگاری ارتباطات به‌تنهایی به معنای بی‌خطر بودن محتوای آن‌ها نیست. قابلیت TLS Inspection در فایروال سوفوس XGS 2300 امکان بررسی ارتباطات رمزنگاری‌شده را طبق سیاست‌های تعریف‌شده فراهم می‌کند تا تهدیدهای پنهان در این ترافیک شناسایی شوند.

مدیران شبکه می‌توانند دامنه بازرسی و استثناهای آن را متناسب با نیاز سازمان تنظیم کنند. فعال‌سازی این قابلیت بر ظرفیت پردازش اثر می‌گذارد؛ بنابراین، ارزیابی پهنای باند و حجم ترافیک رمزنگاری‌شده پیش از انتخاب و پیکربندی دستگاه ضروری است.

سوفوس فایروال XGS2300 را با پردازنده Intel Atom C3758R و ۸ هسته پردازشی طراحی کرده است. این محصول ۱۶ گیگابایت حافظه RAM از نوع DDR4 و فضای ذخیره‌سازی SSD با ظرفیت ۲۴۰ گیگابایت در اختیار کاربران قرار می‌دهد.

از نظر عملکرد فایروال، سوفوس این دستگاه را برای پشتیبانی از Throughput فایروال تا ۱۷.۵ گیگابیت بر ثانیه (UDP) بهینه کرده است. Throughput مربوط به NGFW به ۳.۵ گیگابیت بر ثانیه، Threat Protection به ۱.۸ گیگابیت بر ثانیه، IPS به ۴.۵ گیگابیت بر ثانیه و VPN با پروتکل IPsec نیز به ۴.۵ گیگابیت بر ثانیه می‌رسد.

سوفوس XGS2300 ظرفیت پشتیبانی از ۶.۳ میلیون Session همزمان و ۹۰,۰۰۰ Session جدید در ثانیه را دارد و برای شبکه‌هایی با تا ۳۰۰ کاربر همزمان مناسب است.

از لحاظ اتصال‌پذیری، این دستگاه ۸ پورت GbE مسی و ۲ پورت SFP+ برای اتصالات 10 گیگابیتی ارائه می‌کند. همچنین یک پورت Console و یک پورت USB برای مدیریت دستگاه در نظر گرفته شده است.

در حوزه VPN، سوفوس امکان برقراری همزمان ۲۰۰ تونل IPsec VPN و ۱۰۰ کاربر SSL VPN را فراهم کرده است.

از نظر فیزیکی، ابعاد این دستگاه ۴۳۸ در ۳۰۵ در ۴۴ میلی‌متر است و برای نصب در رک استاندارد یک‌واحدی (1U) طراحی شده. مصرف برق آن حداکثر ۶۰ وات است و منبع تغذیه تک، قابلیت ارتقا به حالت Redundant را دارد.

سوفوس برای این محصول گارانتی سخت‌افزاری یک‌ساله ارائه می‌دهد که قابل تمدید است و همراه با لایسنس‌های Base یا Xstream Protection عرضه می‌شود.

یکی از تفاوت‌های اصلی سوفوس با سایر برندها، سیستم Synchronized Security است. اگر یک دستگاه در شبکه (مثلاً یک لپ‌تاپ کارمند) به بدافزار آلوده شود، فایروال به‌صورت خودکار از طریق Sophos Central آن دستگاه را شناسایی، ایزوله و از سایر بخش‌های شبکه جدا می‌کند؛ بدون نیاز به دخالت دستی تیم IT.


سیستم پیشگیری از نفوذ (IPS) در XGS2300 قادر است حملات لایه اپلیکیشن، تلاش‌های نفوذ و ترافیک مشکوک را در زمان واقعی شناسایی و مسدود کند. علاوه بر این، مدیران شبکه می‌توانند بر اساس نوع اپلیکیشن (نه فقط پورت یا IP)، سیاست‌های دقیق و جداگانه اعمال کنند.


XGS2300 به‌صورت کامل با پلتفرم Sophos Central یکپارچه می‌شود. این یعنی مدیریت چندین شعبه، اعمال یک سیاست امنیتی واحد و دریافت گزارش‌های تحلیلی، همگی از یک داشبورد مرکزی قابل انجام است.


با پشتیبانی از IPSec و SSL VPN، کارمندان می‌توانند از هر نقطه‌ای به‌صورت امن به منابع سازمان متصل شوند؛ قابلیتی که برای سازمان‌های با نیروی کار توزیع‌شده یا دورکار اهمیت زیادی دارد.


  • سازمان‌های متوسط تا بزرگ با بیش از ۲۰۰ کاربر همزمان
  • مراکز داده و ارائه‌دهندگان زیرساخت
  • بانک‌ها، بیمه‌ها و مؤسسات مالی با نیاز بالا به بازرسی TLS
  • شرکت‌های چندشعبه‌ای که نیاز به مدیریت متمرکز امنیت دارند
  • سازمان‌هایی با نیروی کار دورکار و نیاز به VPN پایدار

کالاهای مشابه این محصول

این محصول رو با دوستانت به اشتراک بذار: